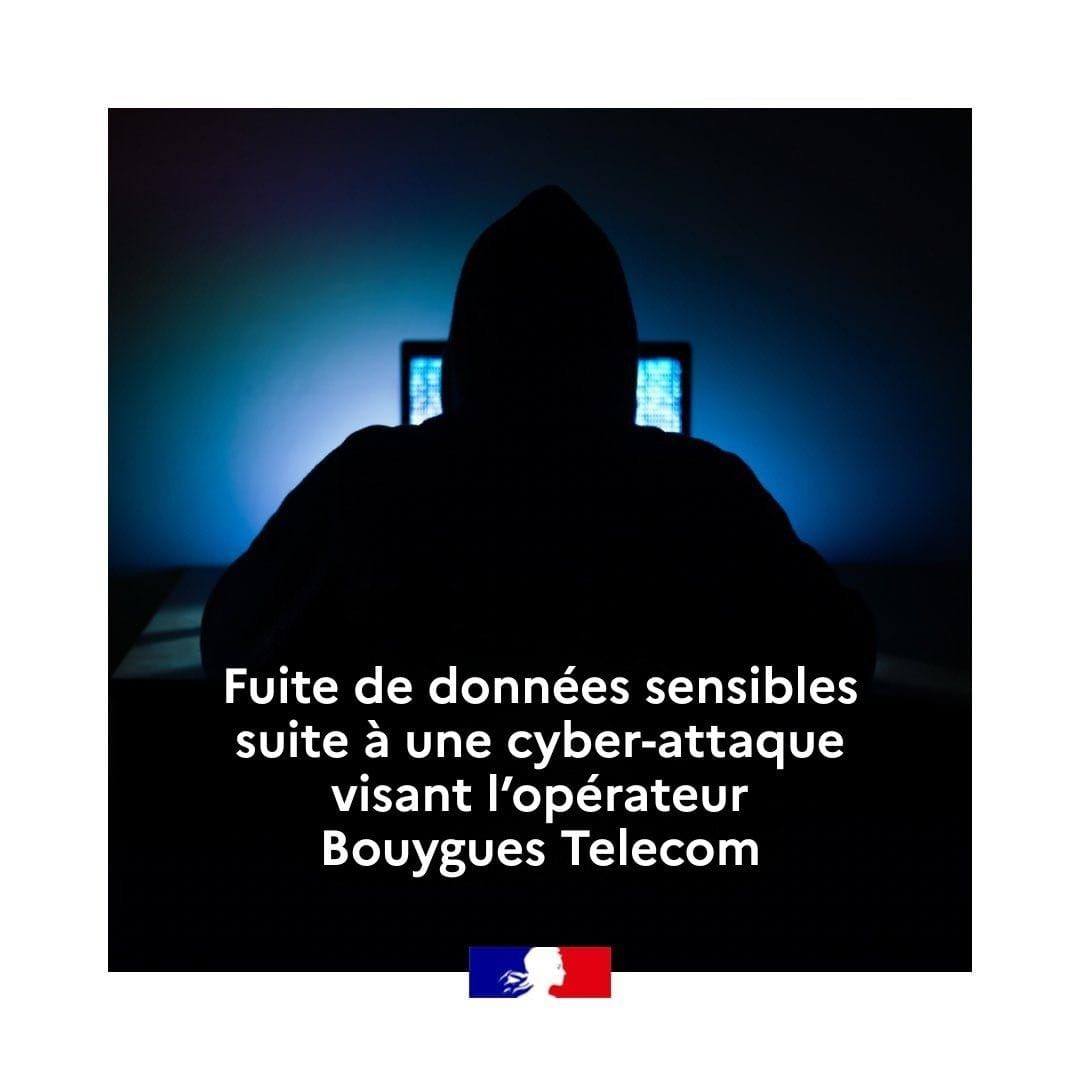
Dans un contexte où les cybermenaces se sophistiquent et se multiplient à une vitesse exponentielle, les infrastructures critiques des opérateurs télécoms se retrouvent en première ligne face à des attaques toujours plus ciblées et dévastatrices. L’incident frappant Bouygues Telecom cristallise cette réalité, illustrant à la fois la vulnérabilité inhérente aux systèmes numériques modernes et l’urgence d’adopter des réponses à la hauteur des enjeux. Cette analyse approfondie vise à décortiquer les mécanismes de riposte déployés avec efficience, tout en proposant des pistes stratégiques pragmatiques à destination des professionnels et décideurs, désireux de renforcer la résilience de leurs organisations face à des cyberattaques d’envergure. Entre anticipation, coordination opérationnelle et innovation technologique, ce parcours met en lumière les leviers essentiels pour transformer une crise numérique en opportunité de renforcement durable.
Fondations solides pour une cybersécurité renforcée
Pour bâtir une cybersécurité renforcée, il est impératif de poser des fondations solides basées sur une évaluation rigoureuse des risques. Cette étape préliminaire consiste à identifier et à classer les vulnérabilités spécifiques aux systèmes, afin d’adopter des mesures ciblées. L’implémentation de politiques de sécurité strictes doit s’accompagner d’une formation continue des équipes, garantissant une sensibilisation constante face aux menaces évolutives. De plus, la segmentation du réseau permet de limiter la propagation d’attaques potentielles, tandis que l’utilisation de solutions de chiffrement assure la protection des données sensibles, aussi bien en transit qu’au repos.
En complément, la mise en place d’un système de surveillance proactif est essentielle pour détecter rapidement les anomalies et répondre efficacement aux incidents. Ce système repose sur une combinaison d’outils automatisés et d’analyses humaines expertes, assurant une vigilance 24/7. La gestion rigoureuse des accès, à travers des mécanismes d’authentification multi-facteurs et de contrôle des permissions, vient renforcer ce dispositif. Le tableau ci-dessous illustre les piliers fondamentaux à intégrer dans une architecture sécuritaire robuste :
| Piliers de la Cybersécurité | Description | Actions Clés |
|---|---|---|
| Évaluation des Risques | Identification des vulnérabilités et priorisation des menaces | Audits réguliers, tests d’intrusion, cartographie des actifs |
| Formation et Sensibilisation | Développement d’une culture de sécurité chez les employés | Sessions de formation, simulations de phishing, communication interne |
| Surveillance et Détection | Veille continue des activités réseau et alertes en temps réel | SIEM, IDS/IPS, analyse comportementale |
| Gestion des Accès | Contrôle strict des accès et authentification renforcée | MFA, politiques de moindre privilège, revues régulières |
Identification rapide des vulnérabilités et gestion des incidents
Dans un contexte de cyberattaque ciblant des infrastructures critiques telles que celles de Bouygues Telecom, la détection précoce des vulnérabilités est une nécessité absolue pour limiter les dégâts potentiels. La mise en place de systèmes automatisés d’analyse des failles, combinée à une veille constante des menaces persistantes avancées (APT), permet d’anticiper les vecteurs d’intrusion. Ces outils doivent intégrer l’intelligence artificielle pour analyser les données en temps réel, alerter immédiatement les équipes dédiées et prioriser les failles en fonction de leur criticité et de leur impact sur les opérations de l’entreprise.
Parallèlement, une gestion structurée et réactive des incidents facilite la coordination des actions correctives et le rétablissement rapide des services. Le recours à un plan d’intervention clair, enrichi de procédures prédéfinies et de communication interne efficace, garantit une gestion optimale des crises. Le tableau ci-dessous illustre un processus type de gestion des incidents, adaptable aux enjeux spécifiques de Bouygues Telecom :
| Étape | Action | Objectif | Responsable |
|---|---|---|---|
| Détection | Surveillance des systèmes en temps réel, identification des anomalies | Repérer rapidement les signes d’une faille | Équipe SOC |
| Analyse | Évaluation de l’ampleur et de la nature de la vulnérabilité | Qualifier la menace pour un traitement adapté | Experts cybersécurité |
| Contenir | Isolation des systèmes compromis, blocage des accès malveillants | Limiter la propagation | Équipe IT |
| Rétablir | Mise en œuvre des correctifs, restauration des services | Retour à la normale en garantissant l’intégrité | Maintenance & support |
| Capitaliser | Analyse post-mortem, mise à jour des politiques de sécurité | Améliorer la résilience globale | Direction Cybersécurité |
- Un protocole d’alerte rapide pour mobiliser immédiatement les parties prenantes.
- Un système de traçabilité des incidents pour assurer transparence et auditabilité.
- Un entraînement régulier des équipes afin d’être prêts face à des attaques évolutives.
- Une collaboration étroite avec les autorités et partenaires sectoriels pour mutualiser les bonnes pratiques.
Déploiement d’une communication transparente et rassurante
Dans le contexte d’une cyberattaque, la communication doit être immédiate, claire et rassurante afin de maintenir la confiance des clients et des partenaires. Bouygues Telecom doit impérativement adopter une stratégie transparente, en fournissant des informations précises sur l’étendue de l’attaque, les données concernées, ainsi que les mesures prises pour contenir l’impact. Ce processus implique non seulement l’envoi de communiqués réguliers via des canaux officiels tels que les réseaux sociaux, les newsletters et le site web, mais aussi la mise en place d’une équipe dédiée à la gestion des relations publiques et du support client. Cette équipe joue un rôle crucial en répondant rapidement aux questions et en dissipant les rumeurs, évitant ainsi toute panique ou désinformation.
Pour renforcer cette approche, voici un tableau synthétique des bonnes pratiques à adopter dans cette phase critique :
| Actions clés | Détails | Impact attendu |
|---|---|---|
| Diffusion rapide d’informations | Communiqués officiels tous les 24 heures minimum | Réduction des spéculations, maintien de la confiance |
| Canaux multiples | Sites web, e-mails, réseaux sociaux, FAQ dédiée | Accessibilité et transparence accrues |
| Support client renforcé | Lignes téléphoniques et chat en temps réel | Gestion efficace des inquiétudes clients |
| Message empathique | Reconnaissance des impacts et engagement à résoudre | Humanisation de la marque, apaisement des tensions |
En respectant ces principes, Bouygues Telecom s’assure d’installer un climat de confiance et de contrôle, essentiel non seulement pour limiter l’impact immédiat de la cyberattaque, mais aussi pour préserver sa réputation à long terme.
Optimisation continue des protocoles de défense et formation des équipes
La sécurité informatique ne peut être figée dans le temps, surtout face à des cyberattaques toujours plus évolutives et sophistiquées. Chez Bouygues Telecom, l’optimisation continue des protocoles de défense s’inscrit comme un pilier stratégique pour anticiper et neutraliser les menaces. Cela implique des audits réguliers et un ajustement dynamique des systèmes de protection, intégrant notamment des technologies d’intelligence artificielle et d’analyse comportementale pour détecter les anomalies en temps réel. L’accroissement de la résilience repose aussi sur la mise en place de scénarios de simulations d’attaques (red teaming) qui permettent de tester et corriger les failles sans attendre une véritable crise.
Parallèlement, un effort soutenu est déployé pour renforcer continuellement la formation des équipes, véritable rempart humain contre les intrusions. La sensibilisation aux bonnes pratiques, des ateliers réguliers et des formations certifiantes assurent que chaque collaborateur devienne un acteur clé de la cybersécurité. L’adoption d’une culture interne proactive offre une meilleure réactivité face aux incidents et limite les risques d’erreur humaine. Cette approche intégrée se traduit par :
- Des sessions pédagogiques adaptées aux différents profils métiers
- Un partage régulier des retours d’expérience et des menaces émergentes
- Des exercices de gestion de crise en conditions réelles
- L’instauration de référents cybersécurité dans chaque département
| Aspect | Actions clés | Résultats attendus |
|---|---|---|
| Audit et mise à jour | Contrôles trimestriels et patchs de sécurité rapides | Réduction des vulnérabilités et adaptations proactives |
| Formation des équipes | Modules en ligne, ateliers pratiques, certification | Amélioration de la vigilance et compétences accrues |
| Simulations d’attaque | Red teaming, tests d’intrusion internes | Identification rapide des défaillances et correction |
| Culture cybersécurité | Communication interne et référents dédiés | Engagement collectif et responsabilité partagée |
Perspectives futures
Face à l’imprévu et à la complexité croissante des cybermenaces, la riposte de Bouygues Telecom illustre combien la résilience numérique ne se limite pas à la technologie, mais s’ancre dans une orchestration méticuleuse des ressources humaines, organisationnelles et stratégiques. Pour les acteurs du secteur, cette expérience incite à repenser en profondeur les mécanismes de défense, en intégrant davantage d’agilité et de collaboration intersectorielle. Investir dans la formation continue, développer des protocoles adaptatifs et renforcer les partenariats publics-privés apparaissent ainsi comme des leviers incontournables pour anticiper et neutraliser les prochaines vagues d’attaques. Au-delà des mesures immédiates, c’est une culture de vigilance proactive qui doit s’imposer pour transformer chaque incident en opportunité d’innovation et de consolidation. À ce stade, la question n’est plus de savoir si une cyberattaque surviendra, mais comment nous choisirons, collectivement, d’y répondre demain.